در بسیاری از سازمانها و شرکتها، مدیریت دسترسی کارکنان به سیستمها، نرمافزارها و اطلاعات حساس یکی از مهمترین چالشهای امنیتی و اداری است. این موضوع بهخصوص زمانی که کارکنان سابق سازمان را ترک میکنند، اهمیت دوچندان پیدا میکند. اگر دسترسیهای آنها بهدرستی بررسی و لغو نشوند، ممکن است به خطرات امنیتی، از دست دادن اطلاعات حساس یا حتی مشکلات قانونی دچار شوید. در این مقاله، به بررسی مراحل و روشهای بررسی و مدیریت دسترسیهای کارکنان سابق میپردازیم تا سازمان شما بتواند بهطور مؤثر و امن این فرآیند را انجام دهد.
چرا بررسی دسترسیهای کارکنان سابق ضروری است؟
هنگامی که یک کارمند سازمان را ترک میکند، دسترسیهای وی به سیستمها و اطلاعات باید بلافاصله بررسی و در صورت نیاز لغو شوند. دلایل زیر نشان میدهند که چرا این موضوع بسیار حیاتی است:
- امنیت اطلاعات: اگر دسترسیهای کارکنان سابق لغو نشوند، ممکن است به اطلاعات حساس سازمان دسترسی پیدا کنند و از آن سوءاستفاده کنند.
- کاهش خطرات: دسترسیهای غیرمجاز میتواند منجر به سرقت اطلاعات، تغییرات غیرمجاز در سیستمها یا حتی حملات سایبری شود.
- پاسخگویی قانونی: در بسیاری از کشورها، سازمانها مسئولیت حفظ اطلاعات کارکنان و مشتریان را دارند. عدم بررسی دسترسیها میتواند منجر به مشکلات قانونی شود.
- بهبود کارایی: دسترسیهای غیرضروری میتواند باعث ایجاد پیچیدگی در سیستمها و کاهش کارایی شود.
بنابراین، بررسی و مدیریت دسترسیهای کارکنان سابق باید بهعنوان بخشی از سیاستهای امنیتی سازمان در نظر گرفته شود.
مراحل بررسی و مدیریت دسترسیهای کارکنان سابق
برای بررسی و مدیریت دسترسیهای کارکنان سابق، میتوانید از مراحل زیر استفاده کنید:
۱. شناسایی کارکنان سابق
اولین قدم شناسایی دقیق کارکنان سابق است که سازمان را ترک کردهاند. این کار میتواند از طریق سیستمهای HR (منابع انسانی) یا نرمافزارهای مدیریت کارکنان انجام شود. همچنین، باید اطمینان حاصل کنید که تمام کارکنان سابق، حتی آنهایی که بهصورت موقت یا قراردادی کار میکردند، در این لیست قرار گیرند.
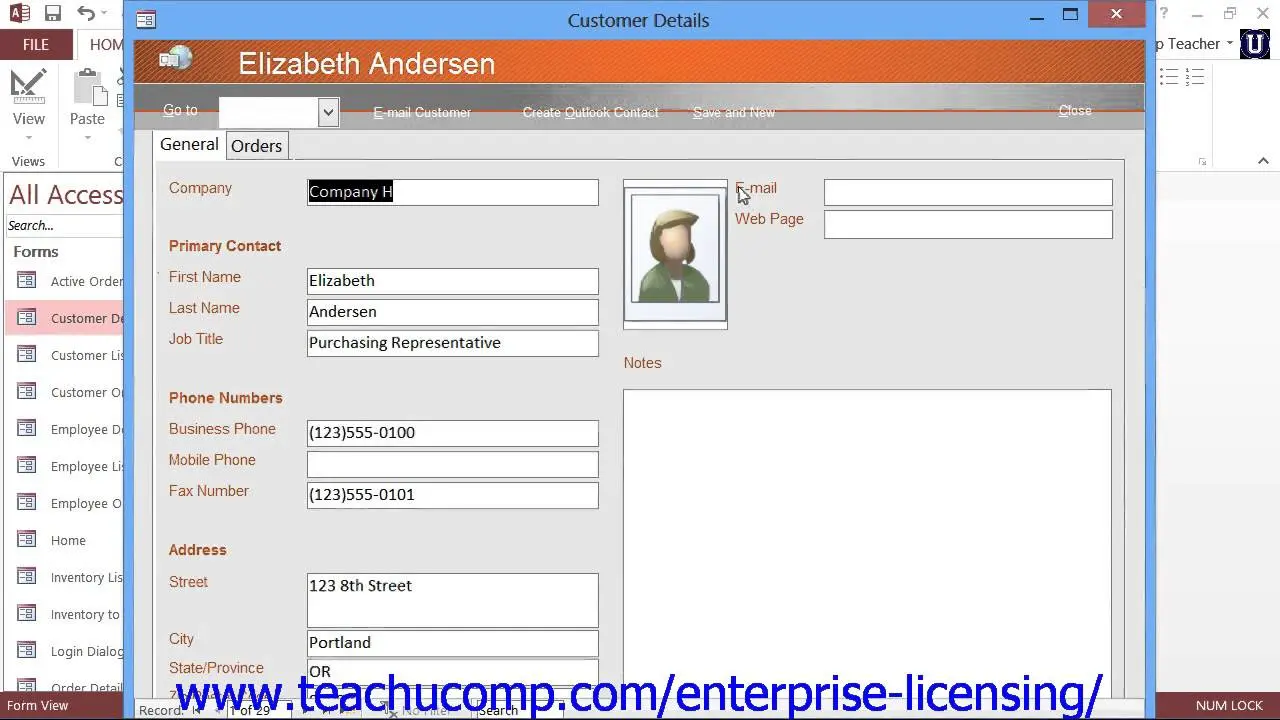
۲. بررسی دسترسیهای فعلی
پس از شناسایی کارکنان سابق، باید دسترسیهای فعلی آنها را بررسی کنید. این دسترسیها ممکن است شامل:
- دسترسی به سیستمهای داخلی مانند ایمیل، نرمافزارهای اداری و پایگاه دادهها.
- دسترسی به اطلاعات حساس مانند گزارشهای مالی، اطلاعات مشتریان یا دادههای شخصی کارکنان.
- دسترسی به سیستمهای خارجی مانند پلتفرمهای همکاری یا ابری.
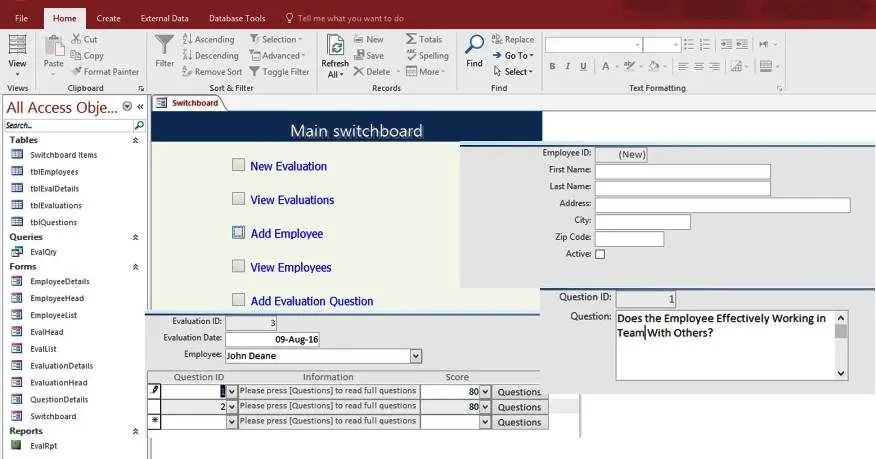
برای این کار، میتوانید از گزارشهای سیستمهای امنیتی یا نرمافزارهای مدیریت دسترسی استفاده کنید.
۳. تعیین دسترسیهای ضروری و غیرضروری
در این مرحله، باید مشخص کنید کدام دسترسیها برای کارکنان سابق ضروری هستند و کدام ones غیرضروری. برای مثال:
- دسترسی به سیستمهای مالی یا اطلاعات حساس معمولاً غیرضروری است.
- دسترسی به ایمیل شخصی یا سیستمهای ارتباطی ممکن است در برخی موارد ضروری باشد.
این تصمیم باید بر اساس سیاستهای سازمان و نیازهای قانونی گرفته شود.
۴. لغو یا محدود کردن دسترسیها
پس از تعیین دسترسیهای غیرضروری، باید آنها را بلافاصله لغو کنید. برای دسترسیهای ضروری، میتوانید محدودیتهایی اعمال کنید، مانند:
- محدود کردن دسترسی به اطلاعات خاص.
- تعیین زمانبندی دسترسی (مثلاً فقط در ساعات کاری).
- نیاز به تأیید مدیر برای دسترسی به اطلاعات حساس.
۵. پیگیری و بررسی دورهای
بررسی دسترسیهای کارکنان سابق نباید یک بار انجام شود. باید بهطور دورهای (مثلاً هر سه ماه یکبار) این فرآیند را تکرار کنید تا اطمینان حاصل شود که هیچ دسترسی غیرمجاز باقی نمانده است. همچنین، میتوانید از ابزارهای خودکار برای هشدار دادن در صورت تغییرات غیرمجاز استفاده کنید.
ابزارها و نرمافزارهای کمککننده
برای مدیریت دسترسیهای کارکنان سابق، میتوانید از ابزارهای مختلفی استفاده کنید:
- نرمافزارهای مدیریت هویت و دسترسی (IAM): این نرمافزارها به شما کمک میکنند تا دسترسیهای کارکنان را مدیریت و کنترل کنید.
- سیستمهای تشخیص نفوذ (IDS): این سیستمها میتوانند تغییرات غیرمجاز در دسترسیها را شناسایی کنند.
- نرمافزارهای گزارشگیری: این نرمافزارها گزارشهای دقیقی از دسترسیهای کارکنان ارائه میدهند.
استفاده از این ابزارها میتواند فرآیند بررسی و مدیریت دسترسیها را سادهتر و مؤثرتر کند.
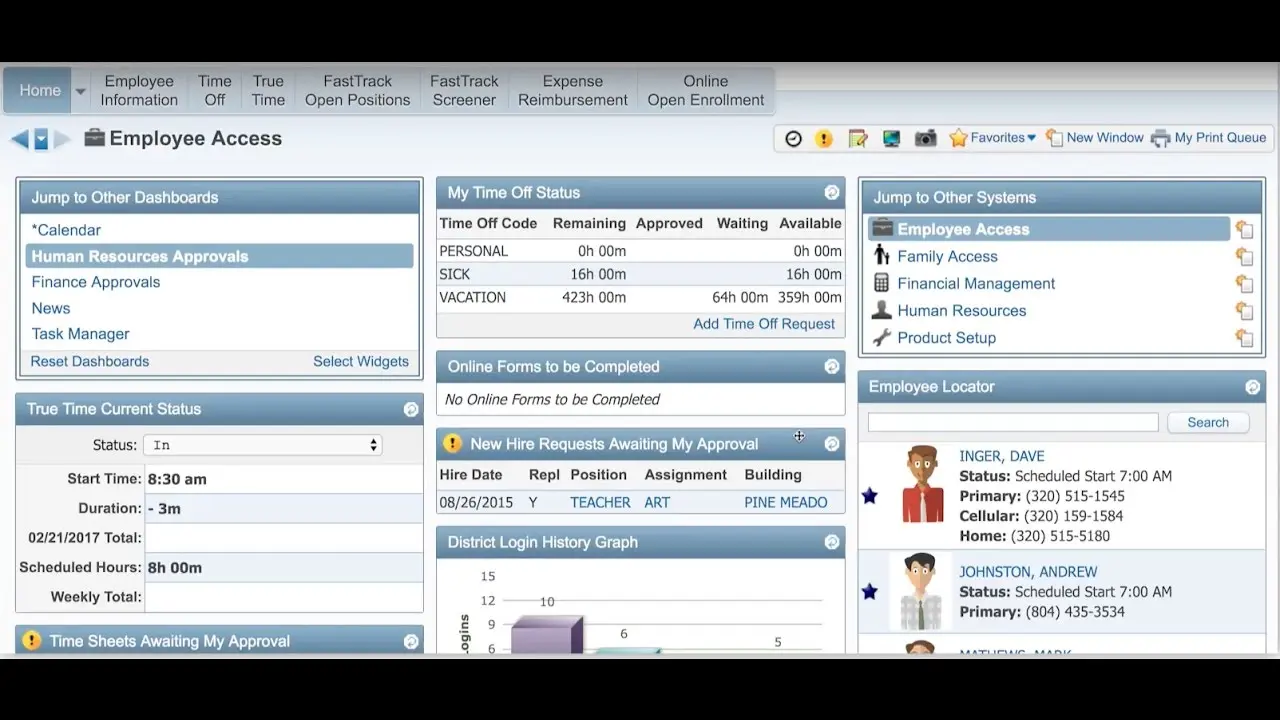
نکات مهم برای سازمانها
برای موفقیت در مدیریت دسترسیهای کارکنان سابق، باید به نکات زیر توجه کنید:
- سیاستهای واضح: سازمان باید سیاستهای واضحی در مورد مدیریت دسترسیهای کارکنان سابق داشته باشد و تمام کارکنان باید از این سیاستها آگاه باشند.
- آگاهیبخشی: کارکنان باید در مورد اهمیت بررسی دسترسیها و خطرات احتمالی آموزش ببینند.
- تعاون بین بخشها: همکاری بین بخشهای IT، منابع انسانی و امنیتی بسیار مهم است.
- بررسی قانونی: اطمینان حاصل کنید که سیاستهای شما با قوانین و مقررات مربوطه سازگار است.
با پیروی از این مراحل و استفاده از ابزارهای مناسب، سازمان شما میتواند دسترسیهای کارکنان سابق را بهطور مؤثر بررسی و مدیریت کند و از خطرات احتمالی جلوگیری کند.
چیکار کنیم اگر دسترسیهای کارکنان سابق بهدرستی بررسی نشوند؟
اگر دسترسیهای کارکنان سابق بهدرستی بررسی نشوند، ممکن است با مشکلاتی مانند:
- سرقت اطلاعات حساس.
- تغییرات غیرمجاز در سیستمها.
- حملههای سایبری.
- مشکلات قانونی.
روبرو شوید. در این صورت، باید بلافاصله اقدامات زیر را انجام دهید:
- تمام دسترسیهای کارکنان سابق را بررسی و لغو کنید.
- سیستمهای امنیتی را بررسی و بهروز کنید.
- کارکنان را در مورد خطرات احتمالی آموزش دهید.
- در صورت نیاز، با متخصصان امنیتی یا حقوقی مشورت کنید.
برای اطلاعات بیشتر در مورد مدیریت دسترسیها و بهترین روشها، میتوانید به مقالات مرتبط در چیکار کن مراجعه کنید.