رمزهای سازمانی یکی از حساسترین و مهمترین بخشهای امنیت اطلاعات در هر سازمان هستند. از رمز عبور مدیران گرفته تا کدهای دسترسی به سیستمهای مالی یا دادههای مشتریان، هر یک از این اطلاعات میتواند در صورت دسترسپذیری اشخاص غیرمجاز، آسیبهای جدی به سازمان وارد کند. اما چرا بسیاری از سازمانها با مشکل پراکندگی این رمزها و عدم مدیریت مناسب آنها مواجه هستند؟ و چگونه میتوان این مشکل را حل کرد؟
چرا رمزهای سازمانی پراکنده میشوند؟
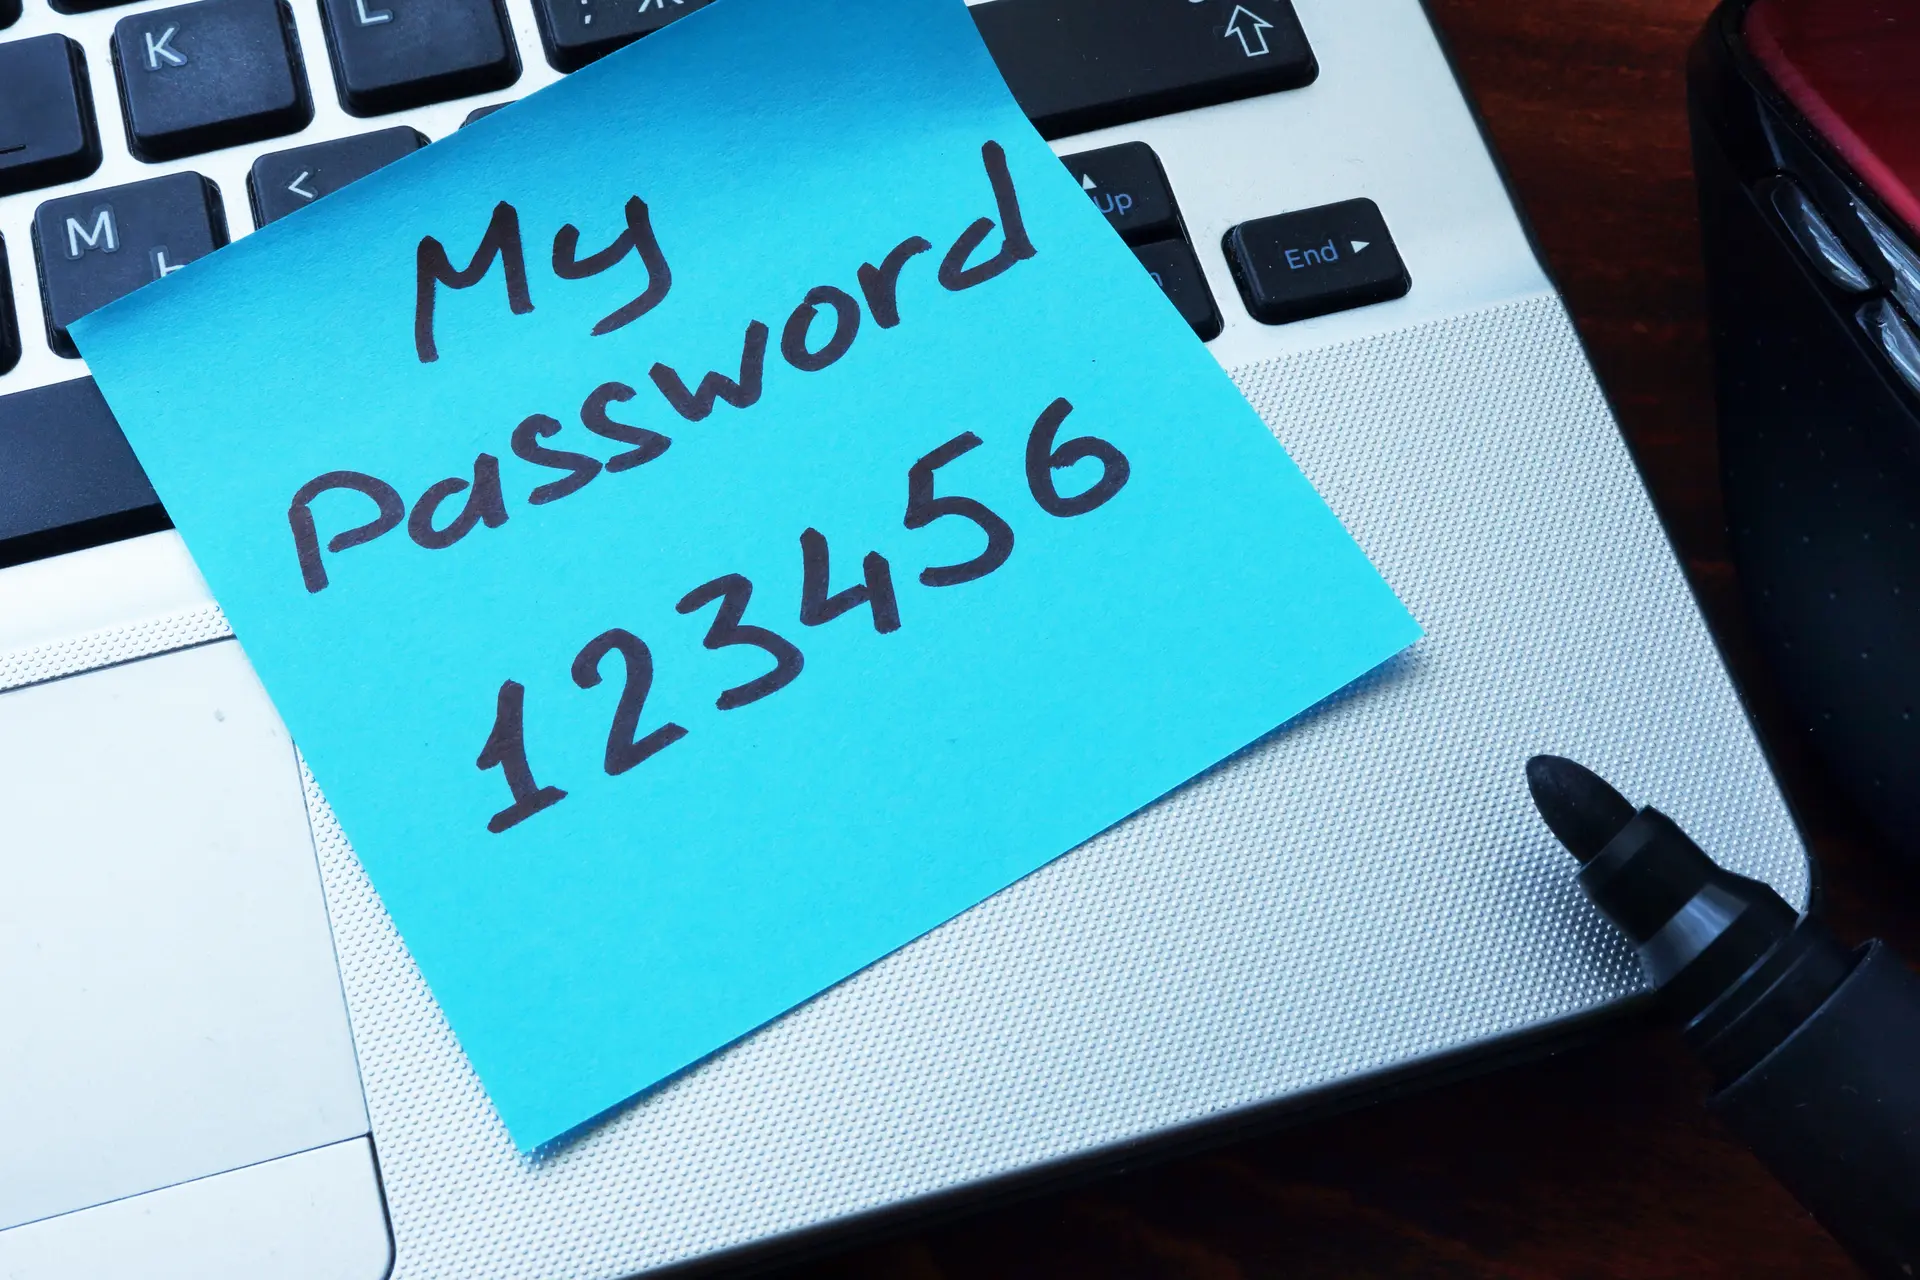
یکی از دلایل اصلی پراکندگی رمزهای سازمانی، استفاده از روشهای سنتی و غیرمنظم برای ذخیرهسازی آنها است. بسیاری از کارکنان به جای استفاده از سیستمهای امن، از روشهایی مانند نوشتن رمزها روی کاغذ، ذخیرهسازی در فایلهای محلی یا حتی استفاده از ایمیلهای شخصی برای ارسال رمزها استفاده میکنند. این روشها علاوه بر خطرات امنیتی، باعث ایجاد بینظمی و عدم دسترسی سریع به اطلاعات میشوند.
همچنین، رشد تعداد سیستمها و نرمافزارهای مورد استفاده در سازمانها، باعث افزایش تعداد رمزهای مورد نیاز شده است. هر سیستم جدیدی که اضافه میشود، نیاز به یک رمز جدید دارد و این موضوع بدون یک سیستم مدیریت مرکزی، به سرعت باعث پراکندگی و پیچیدگی میشود.
آثار پراکندگی رمزهای سازمانی
پراکندگی رمزها میتواند منجر به مشکلات جدی از جمله:
- ضعف امنیت: رمزهای پراکنده و غیرمنظم، هدف آسانتری برای هکرها و حملات سایبری فراهم میکنند.
- کاهش بهرهوری: کارکنان وقت زیادی را برای جستجوی رمزها یا بازیابی آنها از منابع مختلف تلف میکنند.
- ریسک قانونی: در صورت رخ دادن یک حادثه امنیتی، سازمان ممکن است مسئولیت قانونی برای عدم مدیریت مناسب رمزها را بر عهده بگیرد.
- عدم انطباق با استانداردها: بسیاری از استانداردهای امنیتی مانند ISO 27001 یا GDPR، مدیریت مرکزی رمزها را الزامی میدانند.
چگونه میتوان رمزهای سازمانی را سازماندهی کرد؟
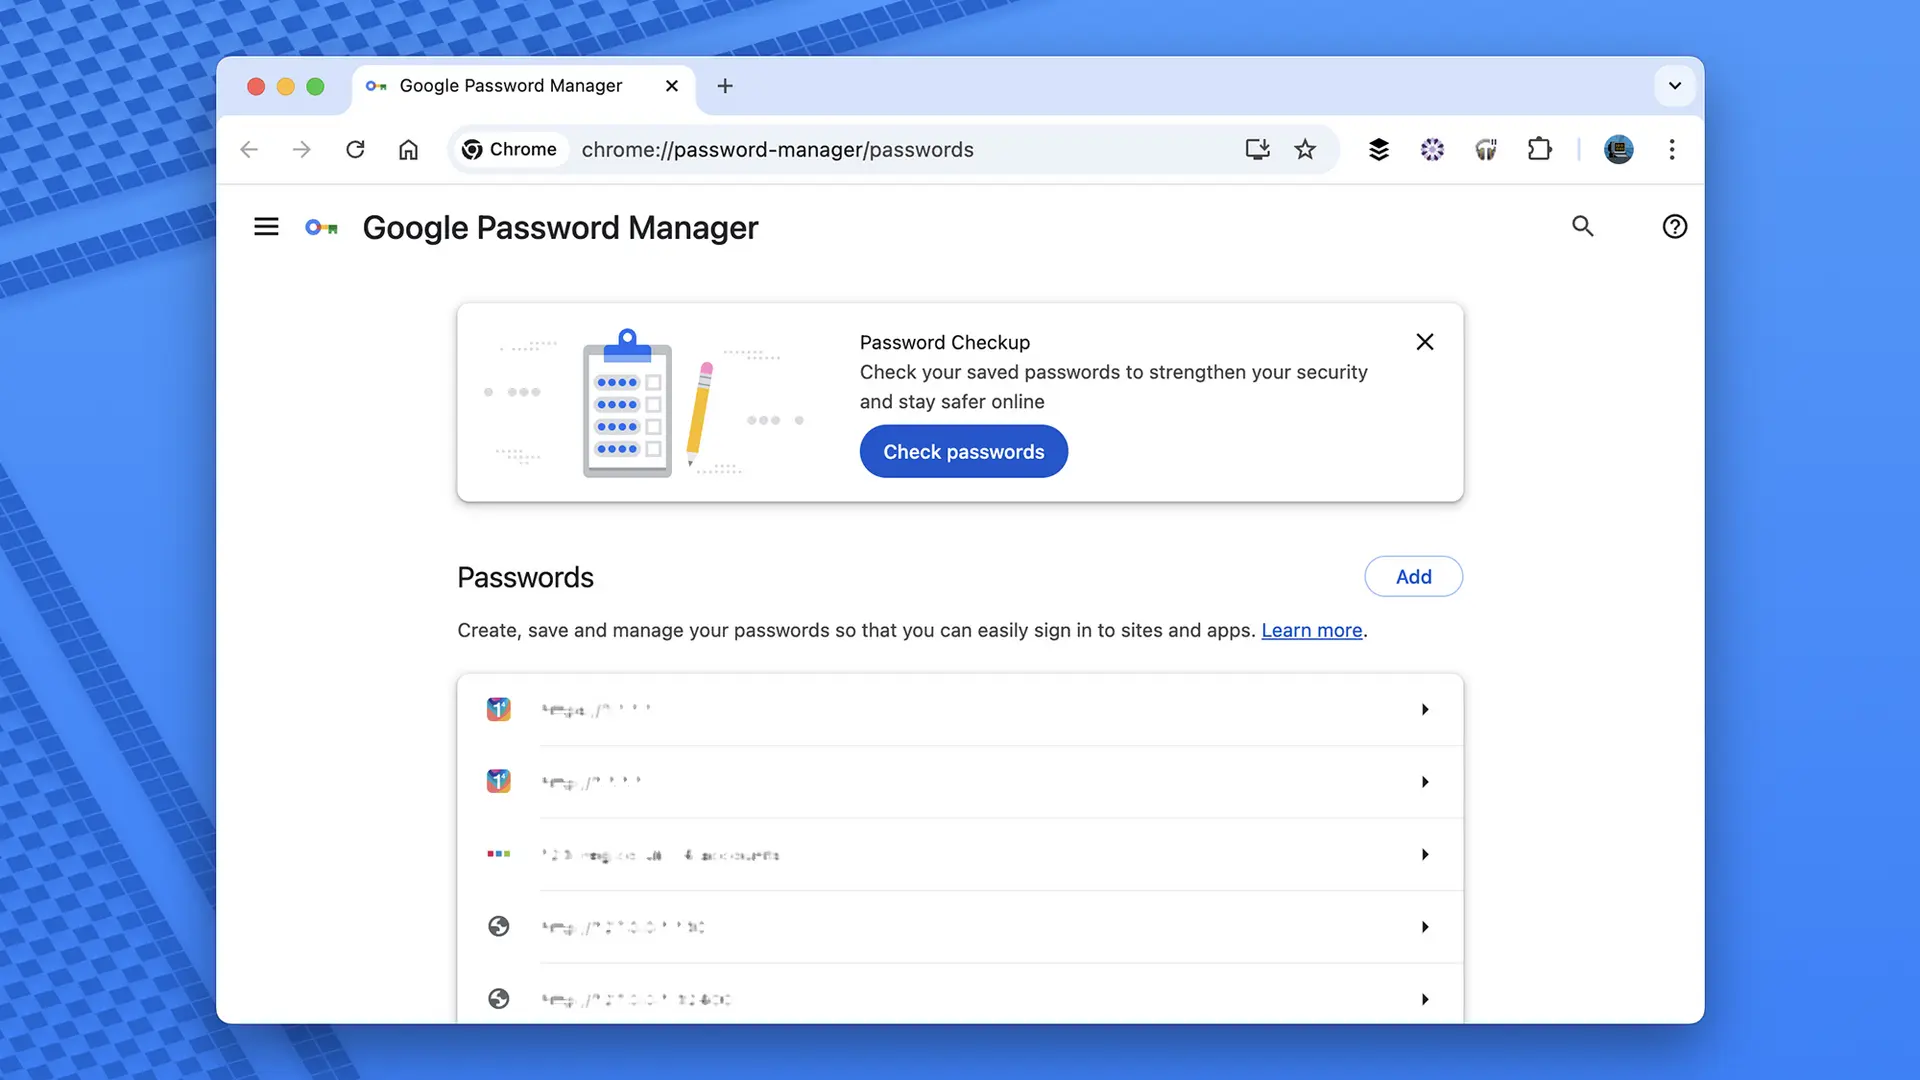
برای حل این مشکل، سازمانها میتوانند از روشهای مختلفی استفاده کنند. یکی از مؤثرترین راهها، استفاده از سیستمهای مدیریت رمز (Password Management Systems) است. این سیستمها امکان ذخیرهسازی امن، بازیابی سریع و مدیریت مرکزی رمزها را فراهم میکنند.
از دیگر روشها میتوان به موارد زیر اشاره کرد:
- استفاده از مدیران رمز: نرمافزارهایی که امکان ایجاد، ذخیرهسازی و مدیریت رمزها را در یک محیط امن فراهم میکنند.
- استفاده از کلیدهای دسترسی چندعاملی (MFA): این روش علاوه بر افزایش امنیت، امکان کنترل دقیقتر بر دسترسیها را فراهم میکند.
- تعیین سیاستهای قوی: ایجاد سیاستهایی برای تغییر دورهای رمزها، استفاده از رمزهای پیچیده و محدود کردن دسترسی به اطلاعات حساس.
- آموزش کارکنان: آموزش کارکنان در مورد اهمیت امنیت اطلاعات و روشهای صحیح مدیریت رمزها میتواند نقش مهمی در کاهش پراکندگی داشته باشد.
همچنین، استفاده از ابزارهای خودکار برای ایجاد و مدیریت رمزها میتواند کمک زیادی کند. این ابزارها علاوه بر کاهش بار کار بر روی کارکنان، از ایجاد رمزهای قوی و یکپارچه استفاده میکنند.
چگونه یک سیستم مدیریت رمز سازمانی را پیادهسازی کنیم؟
پیادهسازی یک سیستم مدیریت رمز سازمانی نیازمند برنامهریزی دقیق و اجرای مرحلهبهمرحله است. در این بخش، به برخی از مراحل کلیدی این فرایند میپردازیم:
1. ارزیابی نیازها
اولین قدم، ارزیابی نیازهای سازمان است. چه تعداد رمز نیاز است؟ چه سیستمهایی نیاز به دسترسی دارند؟ چه سطحی از امنیت مورد نیاز است؟ این سوالات باید قبل از انتخاب سیستم پاسخ داده شوند.
2. انتخاب سیستم مناسب
پس از ارزیابی نیازها، باید سیستم مدیریت رمز مناسب را انتخاب کرد. این سیستم باید با نیازهای سازمان سازگار باشد و امکانات لازم مانند ذخیرهسازی امن، بازیابی سریع و گزارشگیری را داشته باشد.
3. آموزش کارکنان
آموزش کارکنان در مورد استفاده از سیستم جدید بسیار مهم است. کارکنان باید با نحوه استفاده از سیستم، اهمیت امنیت اطلاعات و سیاستهای جدید آشنا شوند.
4. پیادهسازی و آزمایش
پس از انتخاب سیستم و آموزش کارکنان، مرحله پیادهسازی آغاز میشود. این مرحله باید با آزمایشهای کامل همراه باشد تا از عملکرد صحیح سیستم اطمینان حاصل شود.
5. نظارت و بهروزرسانی
پس از پیادهسازی، نظارت مداوم بر سیستم و بهروزرسانی آن در صورت نیاز ضروری است. این کار کمک میکند تا سیستم همیشه با آخرین استانداردهای امنیتی سازگار باشد.
در نهایت، مدیریت مرکزی رمزها نه تنها امنیت سازمان را افزایش میدهد، بلکه بهرهوری کارکنان را نیز بهبود میبخشد. با پیادهسازی یک سیستم سازماندهی شده، سازمانها میتوانند از خطرات مرتبط با پراکندگی رمزها جلوگیری کنند و به استانداردهای امنیتی جهانی نزدیکتر شوند.
برای اطلاعات بیشتر در مورد راهکارهای مدیریت اطلاعات و امنیت سازمانی، میتوانید به چیکار کن مراجعه کنید.